DB 암호화가 필요한 이유
접근 통제만으로는 내부자 유출이나 백업 매체 분실을 막기 어렵습니다. 데이터 자체를 암호화해 두면 유출되더라도 키 없이는 내용을 볼 수 없습니다.
수상 · 인증
CYBERSECURITY Excellence Awards 데이터베이스 보안 부문 수상. 기술 특허와 인증을 보유하고 있습니다.
규정 대응
개인정보보호법, GDPR 등 국내외 데이터 보호 규정이 요구하는 암호화 요건을 충족합니다.
방식 선택
API · Plug-in · Kernel 중 시스템 구조에 맞는 방식을 적용해 성능 부하와 보안 수준을 함께 맞춥니다.
API · Plug-in · Kernel 비교
D.AMO는 API · Plug-in · Kernel 방식을 모두 지원하며, 방식에 따라 성능 부하와 개발 공수가 달라집니다. 현재 아키텍처와 DBMS 종류를 확인해 방식을 정하고, 필요하면 함께 적용합니다.
| 구분 | API | Plug-in | Kernel |
|---|---|---|---|
| 설치 위치 | Application 서버 | DBMS 서버 | OS 커널 |
| 구성 요소 | D.AMO BA | D.AMO DP · DA · DE | D.AMO KE |
| 애플리케이션 수정 | 암복호화 API 삽입 | 없음 (DP · DE) | 없음 |
| DBMS 부하 | 애플리케이션에서 분산 처리 | DB 서버에서 처리 | 성능 부하 1% 미만 |
| 암호화 대상 | DB 컬럼 | DB 컬럼 (선택적 암호화) | 정형 · 비정형 파일 전체 |
| 지원 범위 | Oracle · Altibase · MS-SQL · DB2 등 | Oracle · MS-SQL · MySQL · MariaDB · PostgreSQL · Tibero 등 | OS 파일 시스템 |
| 적합한 경우 | 전송 구간까지 암호화가 필요할 때 | 애플리케이션을 고치기 어려울 때 | 빠르게 도입하거나 파일까지 보호해야 할 때 |
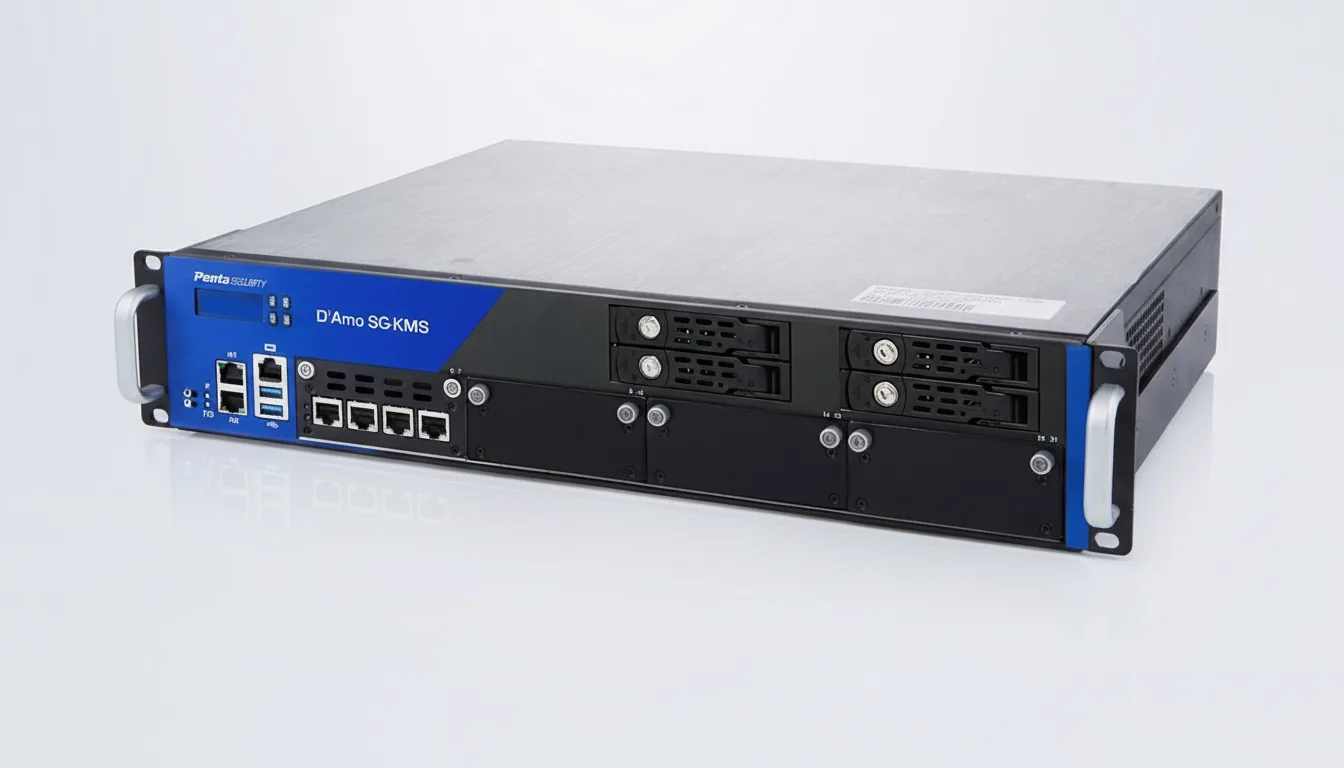
D.AMO KMS
D.AMO KMS는 국정원 인증 기반의 하드웨어 키 관리 시스템입니다. 온프레미스와 클라우드 환경의 암호화 키를 발급 · 보관 · 폐기 단계에 걸쳐 관리합니다.
- 통합 키 관리
- Oracle TDE, MS-SQL 등 국내외 암호화 솔루션의 키를 한곳에서 관리
- 권한 분리
- 보안 관리자와 DBA 권한을 분리하고, PKI 인증서로 관리자 인증
- 인증 · 표준
- CC 인증, GS 인증 1등급, PKCS#11 · KMIP 표준 지원
- 보안 강화 옵션
- HSM 옵션, FIPS 140-2, 국정원 인증
- 자가 점검
- 장애 상황을 미리 감지해 보안 담당자에게 알림
- 적용 범위
- CAT/POS · ATM 등 단말, 클라우드, 블록체인 환경의 키 관리
KMS 모델 사양
| 모델 | KMS 160 | KMS 1600 | KMS 2600 | KMS 5600 |
|---|---|---|---|---|
| 폼팩터 | 1U | 1U | 2U | 2U |
| SSD | 1 TB | 1 TB | 1 TB + 250 GB | 1 TB + 250 GB |
| 메모리 | 8 GB | 16 GB | 32 GB | 64 GB |
D.AMO Control Center
D.AMO Control Center는 온프레미스와 멀티 · 하이브리드 클라우드에 흩어진 암호화 제품을 통합 관리하는 웹 콘솔입니다. 하드웨어 어플라이언스와 컨테이너 방식으로 구축할 수 있고, 이중화도 지원합니다.
통합 서버 관리
서버별 제품 · 버전 · 그룹 · 라이선스 현황과 KMS 연동 상태를 한 화면에서 확인합니다.
운영 · 암호화 설정
로그, 키 그룹, 이중 암호화 방지, 암복호화 권한을 웹 화면에서 설정합니다.
제품 모니터링
구축된 D.AMO 수와 상태, 오류가 난 서버를 대시보드로 파악합니다.
로그 관리
등록된 모든 서버의 로그를 레벨 · 카테고리 · 기간별로 검색합니다.
암호화 대상과 방식, 함께 정리해 드립니다
개인정보 보유 현황과 DB 구성을 알려주시면 적용 범위 · 방식 · 일정이 담긴 구축안을 제안드립니다.